


3-2. STS 설정
-
AWS 콘솔에서 IAM > 역할 화면에서 역할 생성을 클릭하세요.
-
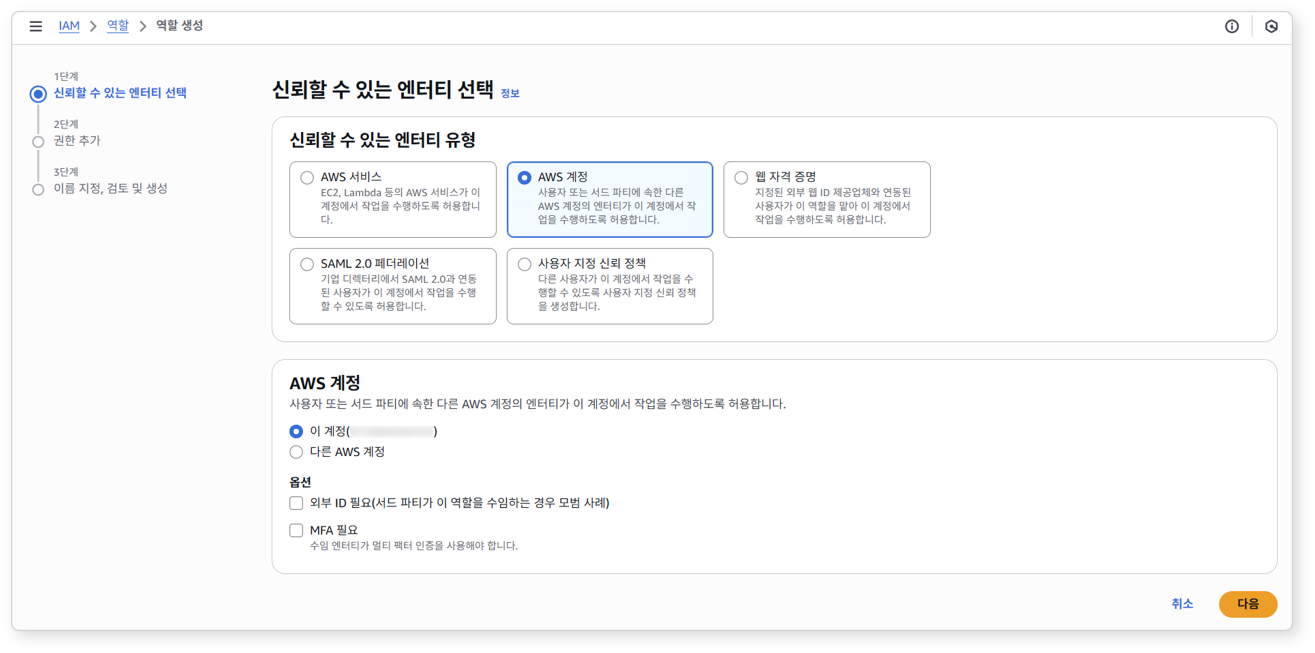
신뢰할 수 있는 엔터티 유형에서 AWS 계정을 선택하세요.
-
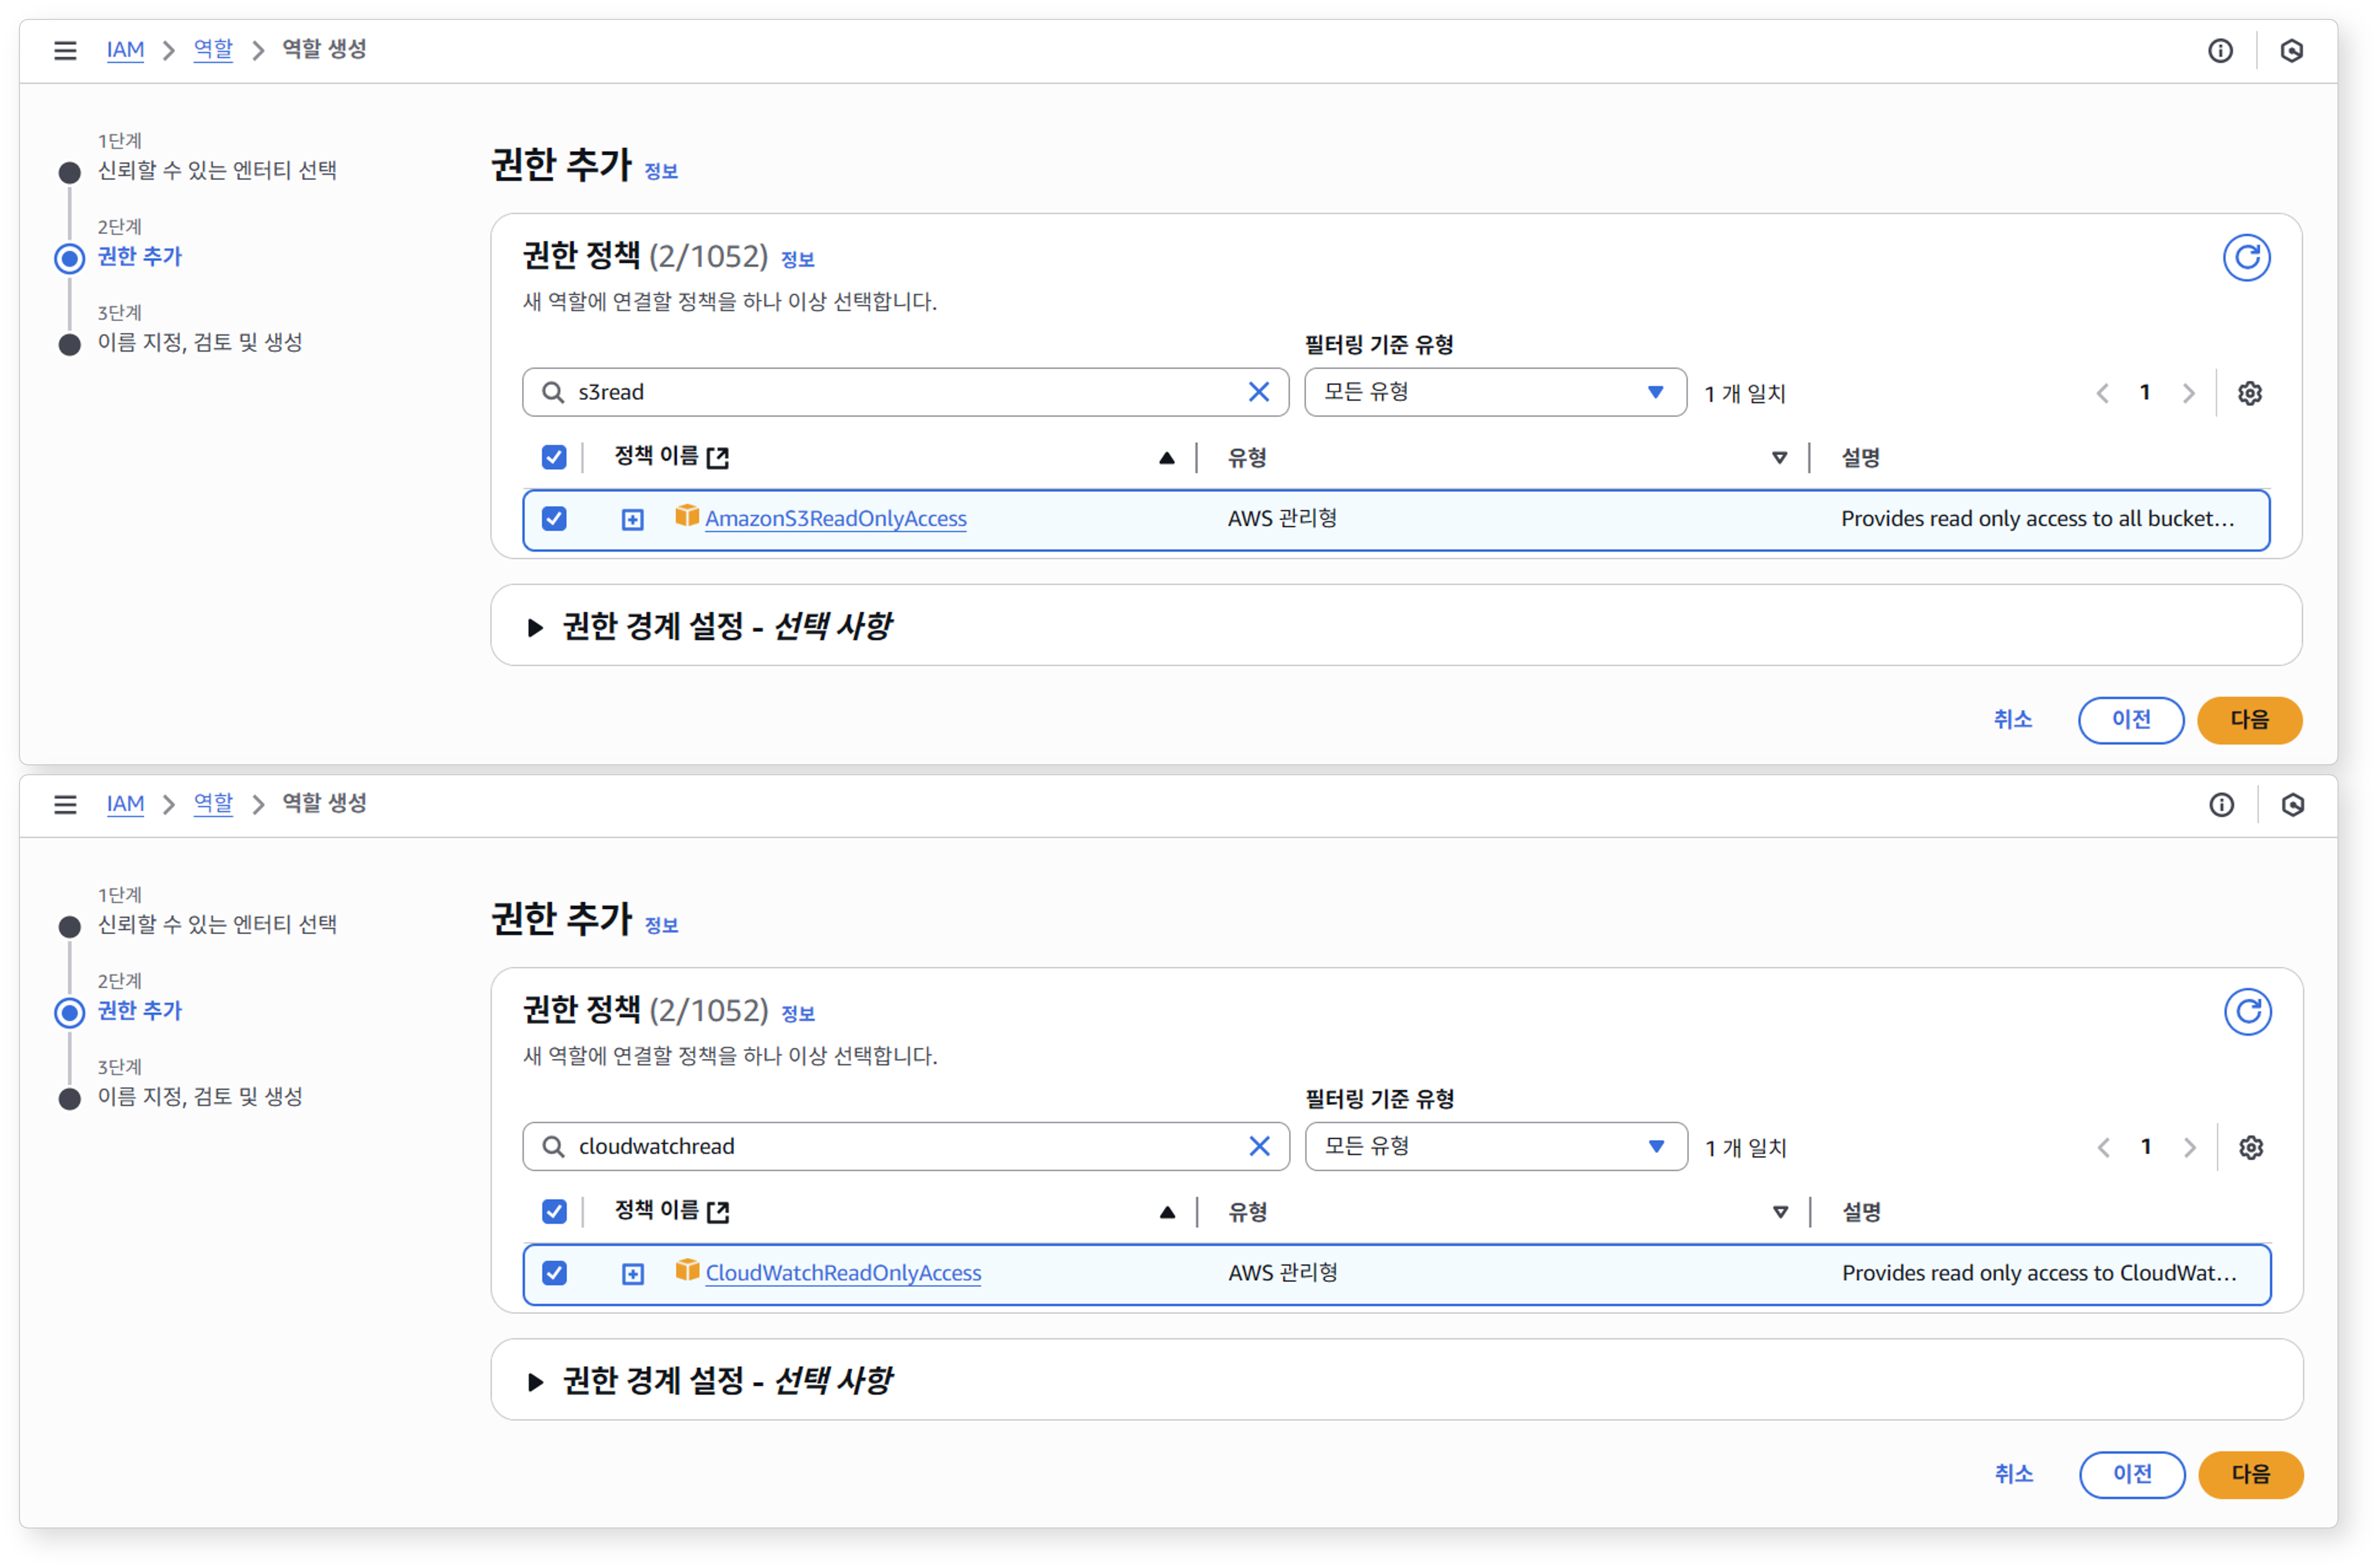
권한 추가 부분에서 STS를 통해 부여 할 권한을 선택합니다. (본 예시에서는 S3, CloudWatch 에 대한 읽기 권한을 부여합니다.)
-
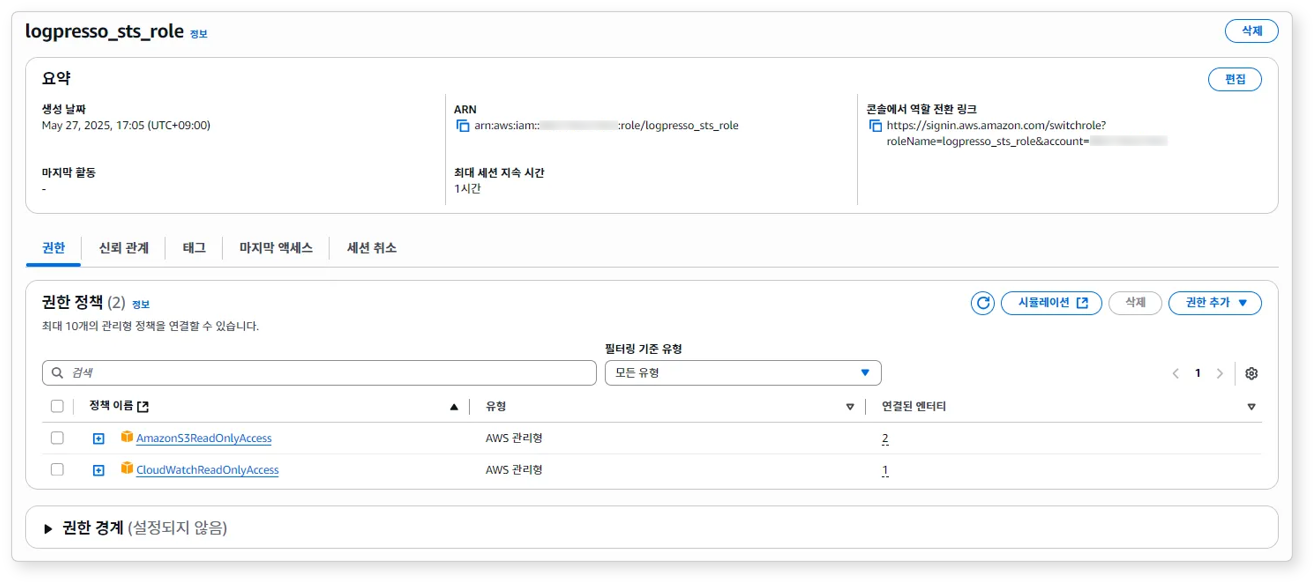
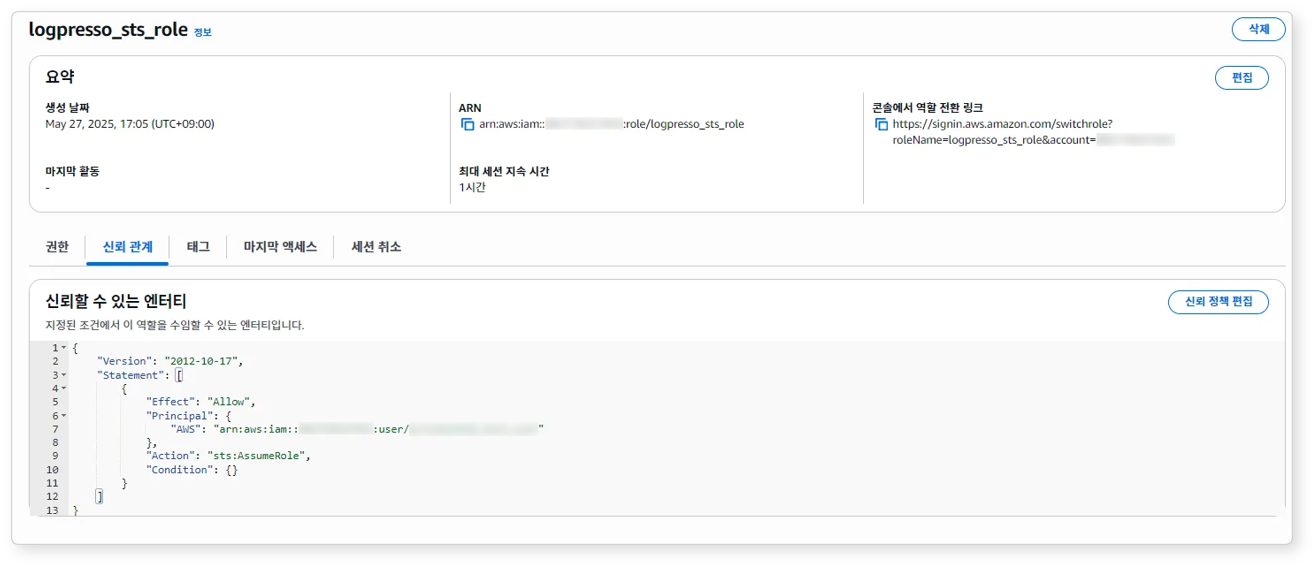
생성된 역할의 권한과 신뢰 관계를 확인하세요.
-
역할의 권한
-
역할의 신뢰 관계
-
-
생성된 STS 역할에 대한 ARN 값을 확인하세요(예:
arn:aws:iam::123456789012:role/logpresso_sts_role). 이 값은 접속 프로파일을 구성할 때 사용됩니다.