


1. 네트워크 설정
로그프레소 서버를 폐쇄망 환경에 운영하면서 AWS 클라우드와 통신을 수행해야 하는 경우, AWS Private Endpoint 구성이 필요합니다. 로그프레소 서버를 폐쇄망에서 운영하지 않는 경우, 이 과정을 생략할 수 있습니다.
가정사항
- Private Endpoint 설정은 IPSEC 터널 및 전용 사설망(Private Network) 구성이 이미 완료되어 있는 환경을 전제로 작성되었습니다. 해당 인프라가 아직 구성되지 않은 경우, 별도의 네트워크 설계 및 구축이 선행되어야 합니다.
- 본 문서에 기술된 환경 구성 방식은 일반적인 AWS 계정 구조와 네트워크 구성 기준을 기반으로 작성되었습니다.
- 고객사의 AWS 조직 구조에 따라 일부 항목은 수정되거나 추가적인 조정이 필요할 수 있습니다.
Private Endpoint 설정
-
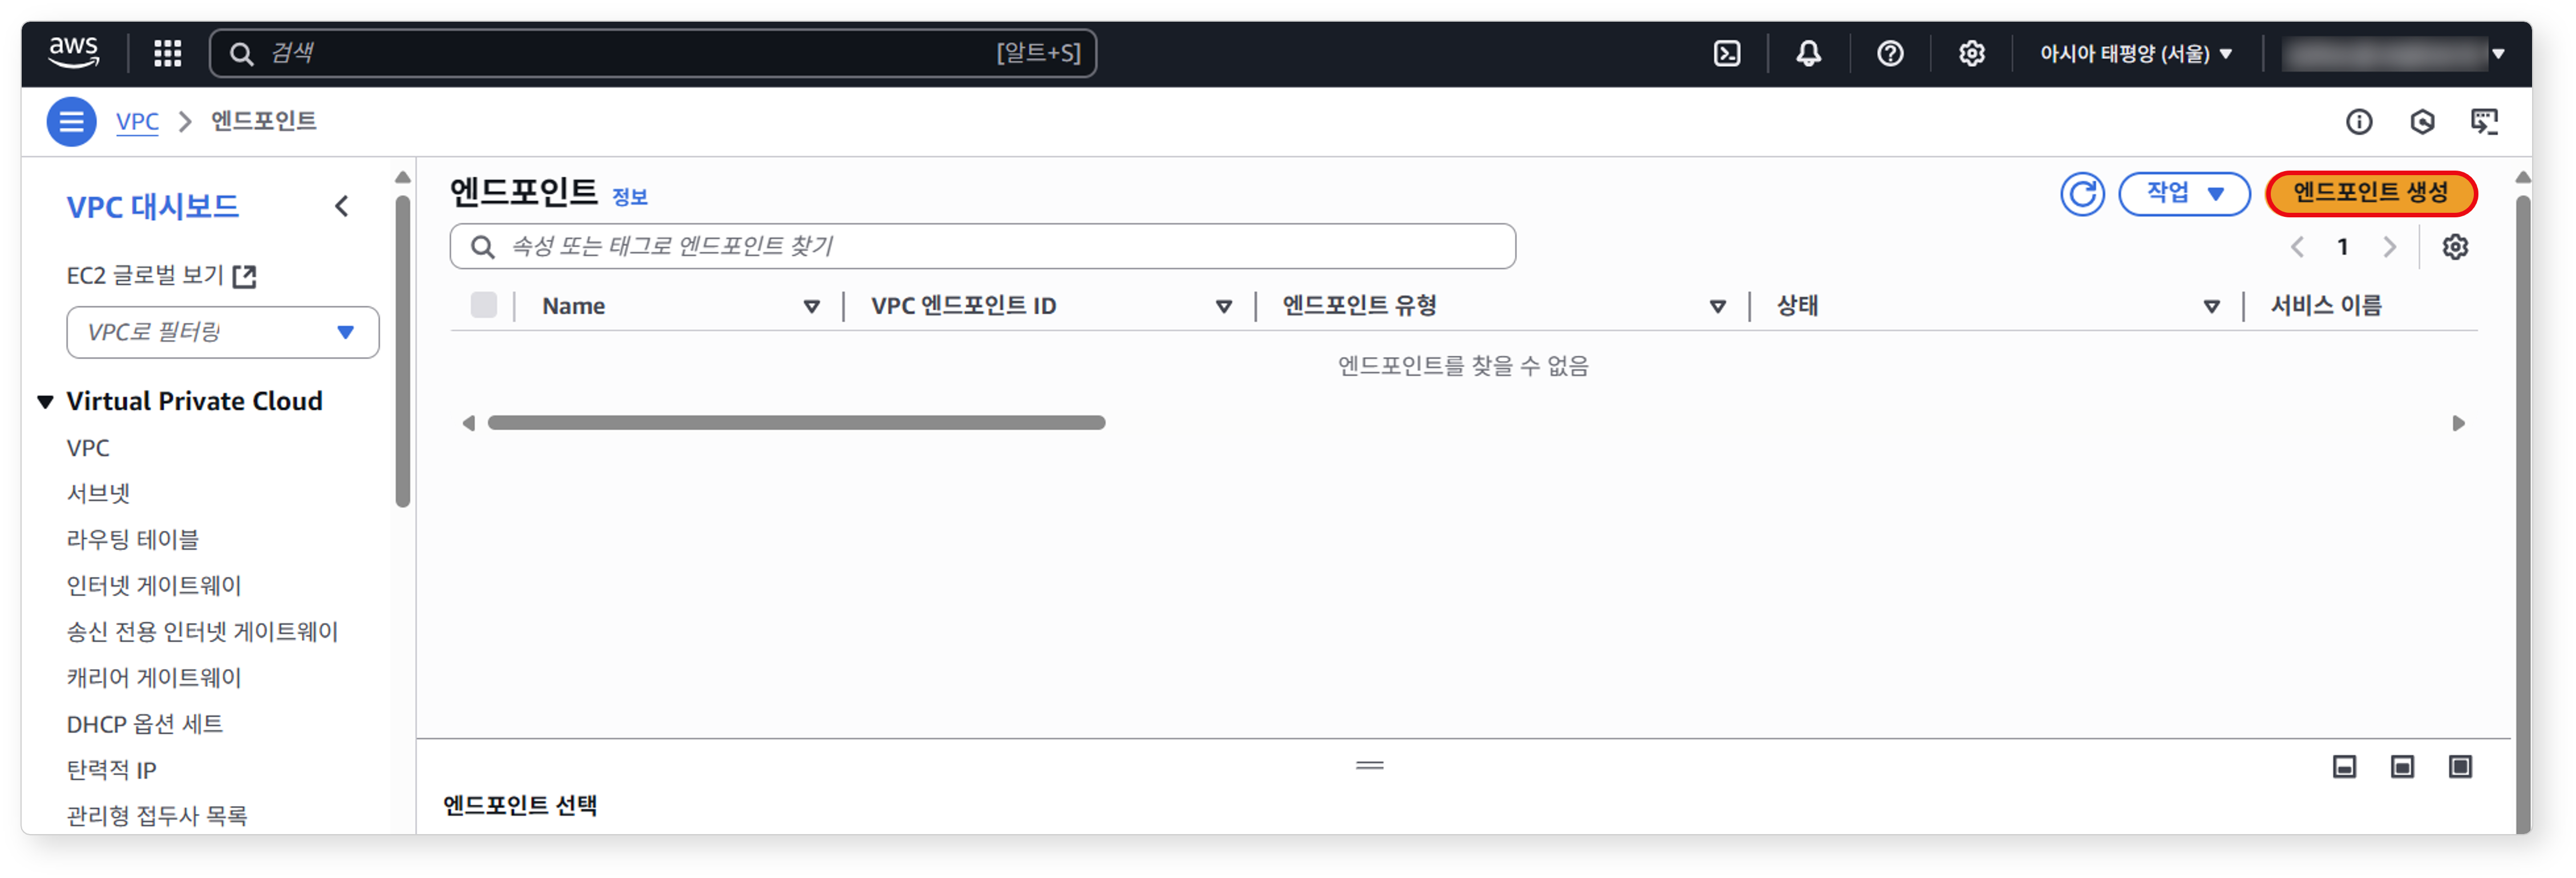
엔드포인트 서비스 화면에서 엔드포인트 생성을 클릭하세요.
-
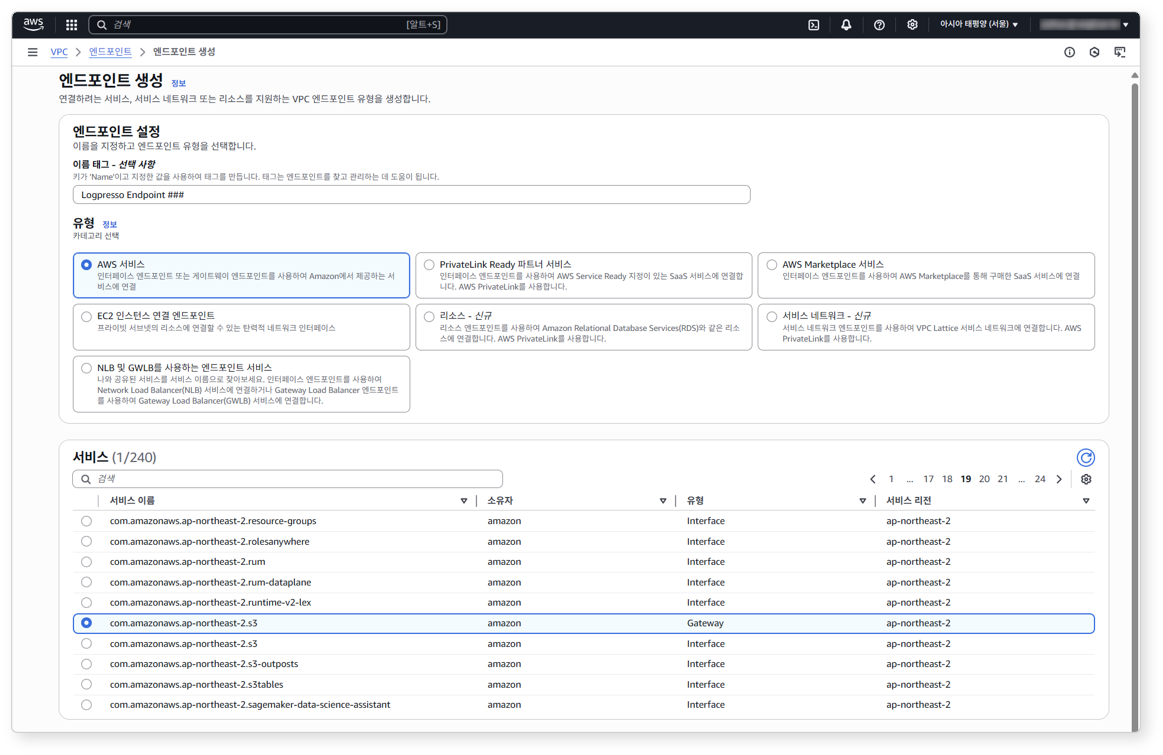
엔드포인트 생성 화면에서 엔드포인트 설정에 필요한 항목을 선택/입력하고 화면 하단에서 엔드포인트 생성을 클릭하세요.
-
유형으로 AWS 서비스를 선택하세요.
-
서비스에서 다음과 같이 필요한 서비스를 선택하세요.
서비스 수집하고자 하는 AWS 서비스 com.amazonaws.ap-northeast-2.s3 AWS ALB, CloudTrail, GuardDuty, WAF com.amazonaws.ap-northeast-2.monitoring AWS Shield (CloudWatch) com.amazonaws.ap-northeast-2.sts STS (하단 Note 참고) -
VPC 및 보안 그룹은 고객사 내부망 Private Link 설정 시 구성한 항목으로 설정하세요.
Notecom.amazonaws.ap-northeast-2.sts은 로그프레소 소나 서버가 임시 자격 증명(STS)을 이용해 AWS 서비스에 접근하는 경우에만 사용됩니다. STS를 사용하지 않는 경우 생략하세요. -
-
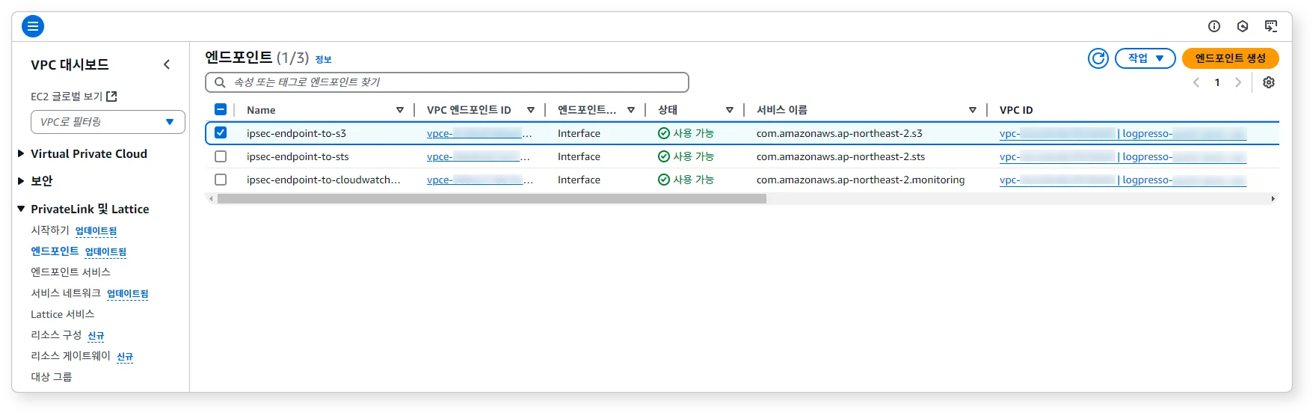
생성된 엔드포인트를 확인하세요.
-
생성된 엔드포인트 항목 별 DNS 이름을 확인하세요. DNS 이름은 접속 프로파일을 구성할 때 사용됩니다.
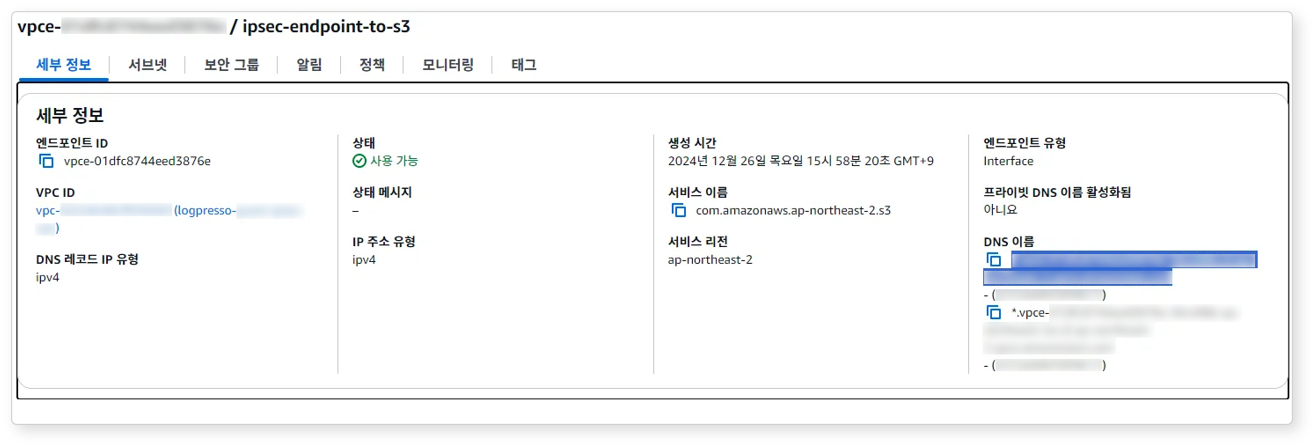
엔드포인트는 다음과 같은 형식으로 표시됩니다.
- S3:
*.vpce-***************.s3.ap-northeast-2.vpce.amazonaws.com - CloudWatch:
vpce-***************.monitoring.ap-northeast-2.vpce.amazonaws.com - STS:
vpce-***************.sts.ap-northeast-2.vpce.amazonaws.com
- S3: