


설치 매뉴얼
마이크로소프트 오피스 365는 서브스크립션 기반 오피스 프로그램입니다. 워드, 엑셀, 파워포인트, 원노트, 원드라이브를 포함하며, Microsoft Purview를 통해 컴플라이언스 관리를 지원합니다. 예를 들어 Purview는 아래와 같이 감사 로그 검색을 지원합니다.
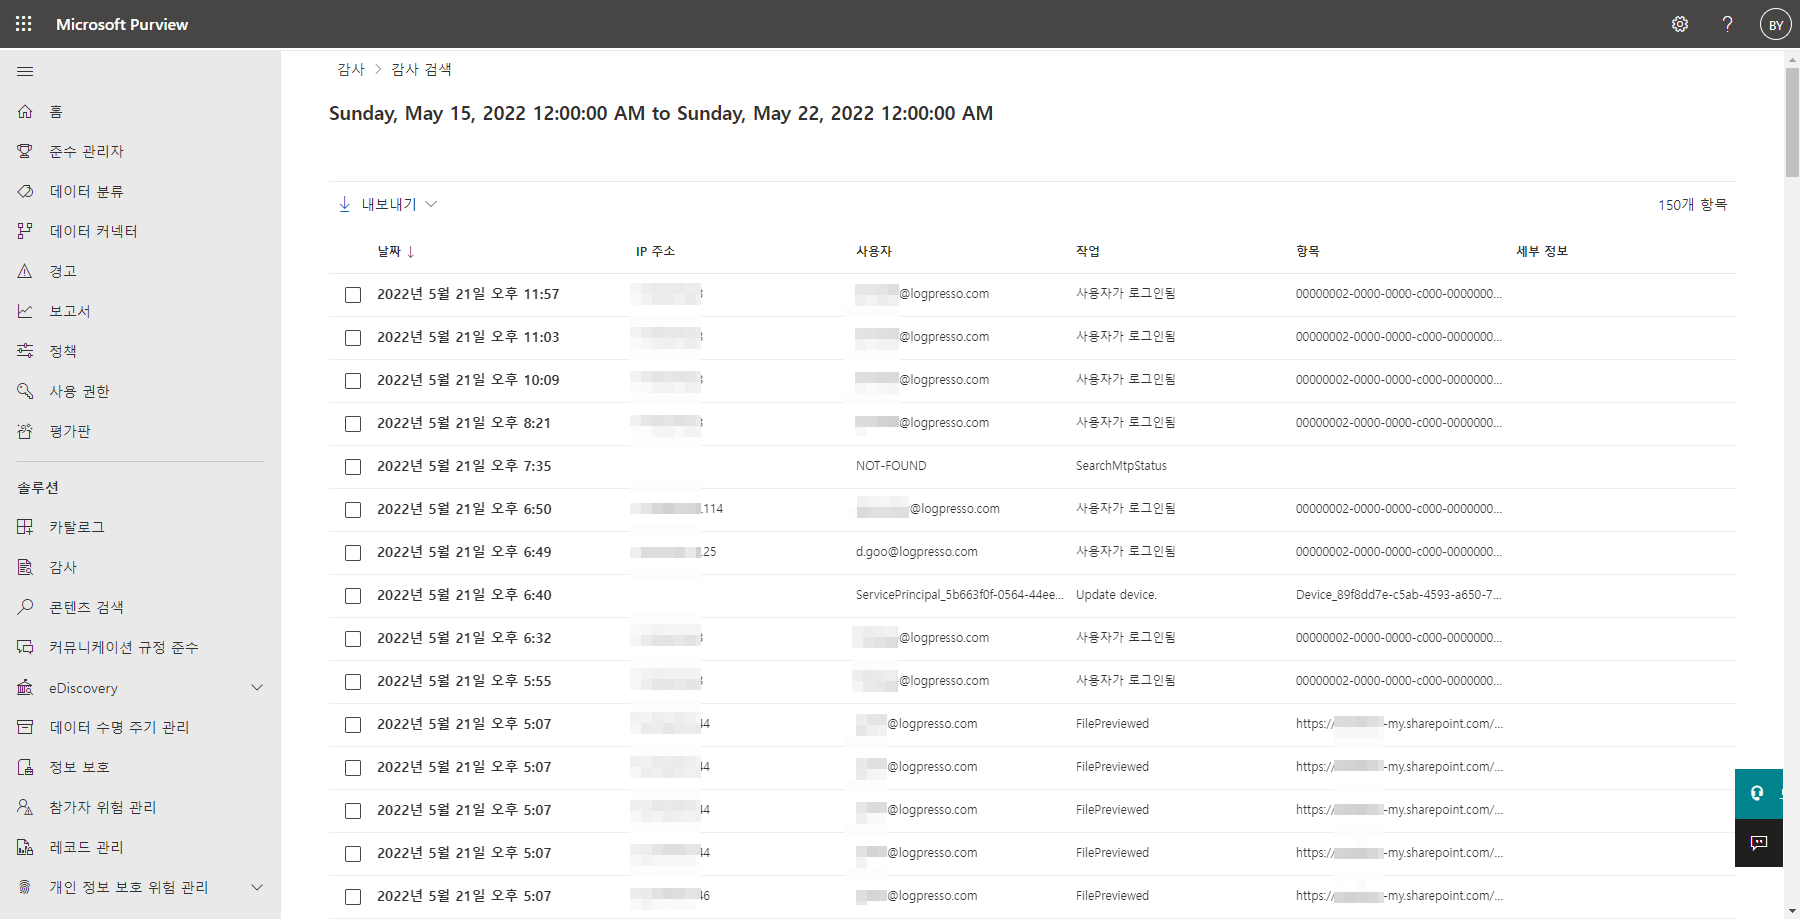
그러나 보안 및 준수 센터의 데이터는 7일 분량만 보관되고, 기본으로 제공되는 감사 로그 검색 기능을 이용하여 데이터를 분석하는게 매우 힘들기 때문에 이를 로그프레소 플랫폼으로 통합하여 분석하는 것이 좋습니다.
메일 흐름 API 전환에 따른 변경점
앱 버전 1.5.2609.0 부터 메일 흐름 수집이 오피스 365 리포팅 웹서비스에서 마이크로소프트 그래프 메시지 추적 API로 전환되었습니다. 리포팅 웹서비스는 2026년 4월부터 마이크로소프트가 단계적으로 폐기하고 있습니다.
| 구분 | 1.5.2609.0 미만 | 1.5.2609.0 이상 |
|---|---|---|
| 사용 API | 오피스 365 리포팅 웹서비스 | 마이크로소프트 그래프 메시지 추적 |
| 필요 권한 | Office 365 Exchange Online — ReportingWebService.Read.All | Microsoft Graph — ExchangeMessageTrace.Read.All |
| 관리 역할 할당 | 필요 | 불필요 |
| 서비스 주체 등록 | 불필요 | 필요 |
| 방화벽 허용 | manage.office.com | graph.microsoft.com 추가 |
| 수집 가능 기간 | 7일 | 90일 |
기존 버전에서 업그레이드하는 경우 아래 세 가지를 수행해야 합니다.
- Microsoft Graph의
ExchangeMessageTrace.Read.All권한 추가 - 서비스 주체 프로비저닝
- 방화벽에
https://graph.microsoft.com허용
접속 프로파일은 변경할 필요가 없습니다. 기존 테넌트 ID, 클라이언트 ID, 클라이언트 암호를 그대로 사용합니다.
스키마도 일부 달라졌습니다.
- 스키마에
dst_ip(목적지 IP),src_city(출발지 도시)가 추가되었습니다. organization,index,start_date,end_date는 그래프 API가 제공하지 않아 신규 수집분에서 빈 값이 됩니다. 과거에 수집한 데이터는 그대로 조회됩니다.
Azure 포탈 설정
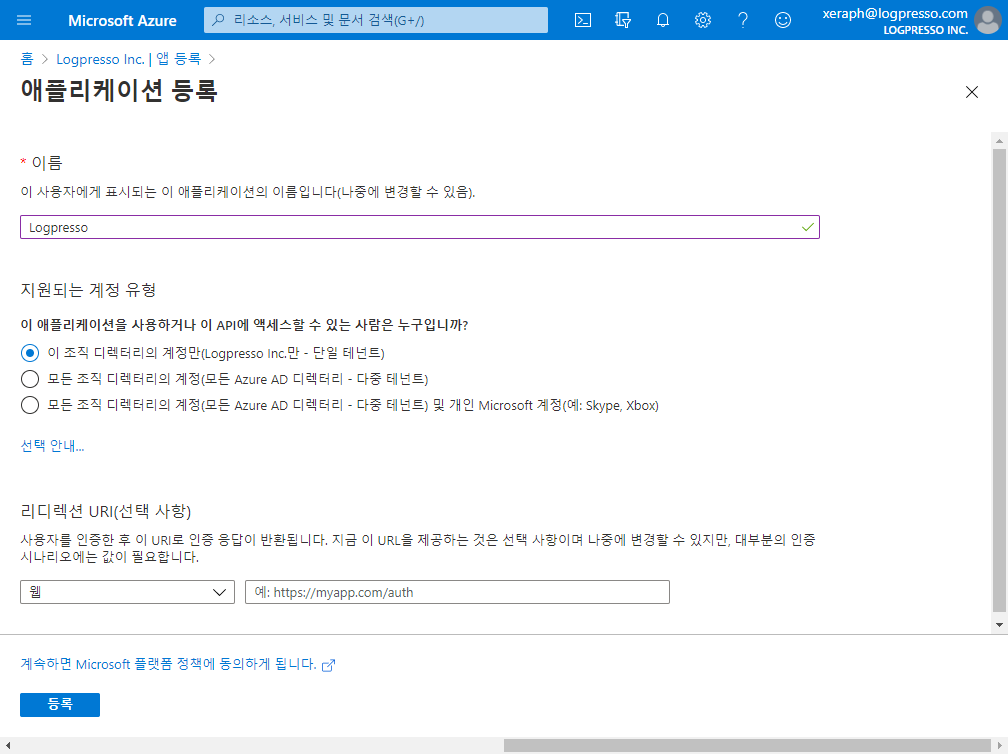
Azure 포탈에 로그인한 후 Azure Active Directory 메뉴를 선택하여 애플리케이션 등록 화면으로 이동합니다. 여기에서 새로운 애플리케이션을 아래와 같이 등록합니다.
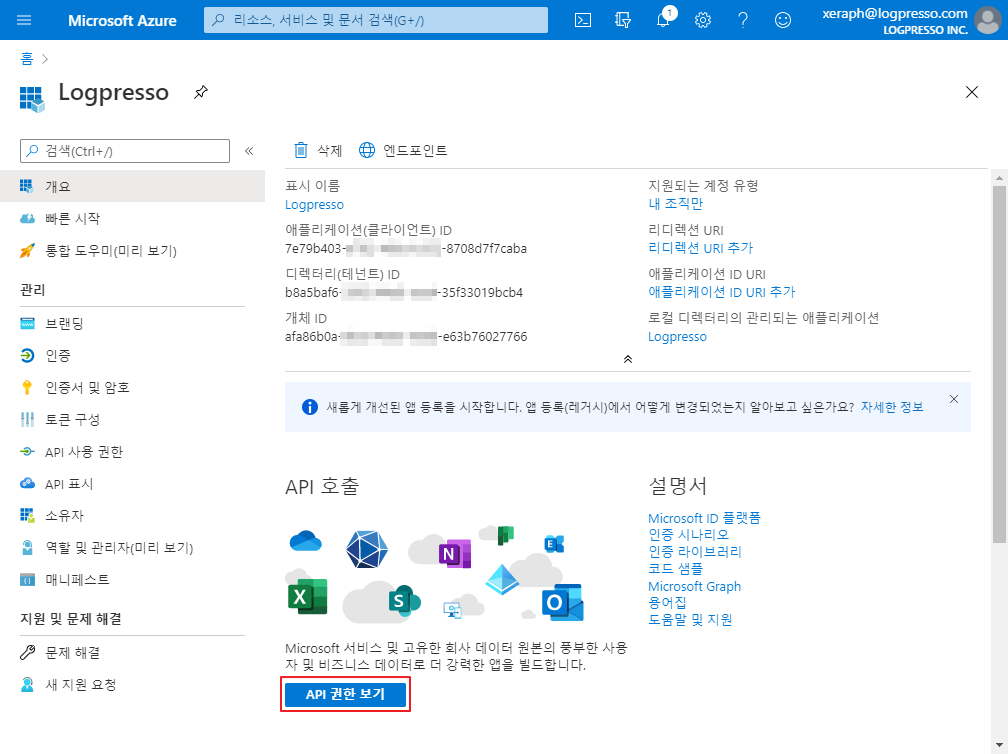
애플리케이션을 생성한 후 API 권한 보기 화면으로 이동합니다.
수집기에 따라 필요한 권한이 다릅니다. 사용할 수집기에 해당하는 항목만 추가하면 됩니다.
| 수집기 | 필요한 API 권한 | 서비스 주체 등록 |
|---|---|---|
| Azure AD | Office 365 Management APIs | 불필요 |
| SharePoint / OneDrive | Office 365 Management APIs | 불필요 |
| Exchange | Office 365 Management APIs | 불필요 |
| 일반 감사 | Office 365 Management APIs | 불필요 |
| 메일 흐름 | Microsoft Graph — ExchangeMessageTrace.Read.All | 필요 |
메일 흐름만 다른 API를 사용합니다. 나머지 네 수집기는 Office 365 Management APIs 하나를 공유하므로, 메일 흐름을 쓰지 않는다면 Microsoft Graph 권한과 서비스 주체 등록은 건너뛰어도 됩니다. 반대로 메일 흐름만 사용한다면 Office 365 Management APIs 는 필요하지 않습니다.
Office 365 Management APIs 권한 추가 (Azure AD · SharePoint · Exchange · 일반 감사)
권한 추가 버튼을 클릭합니다.
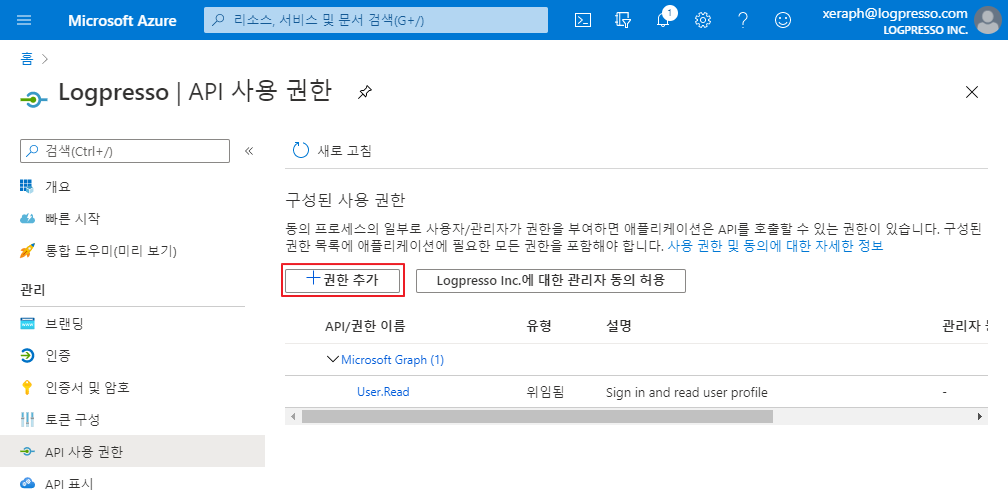
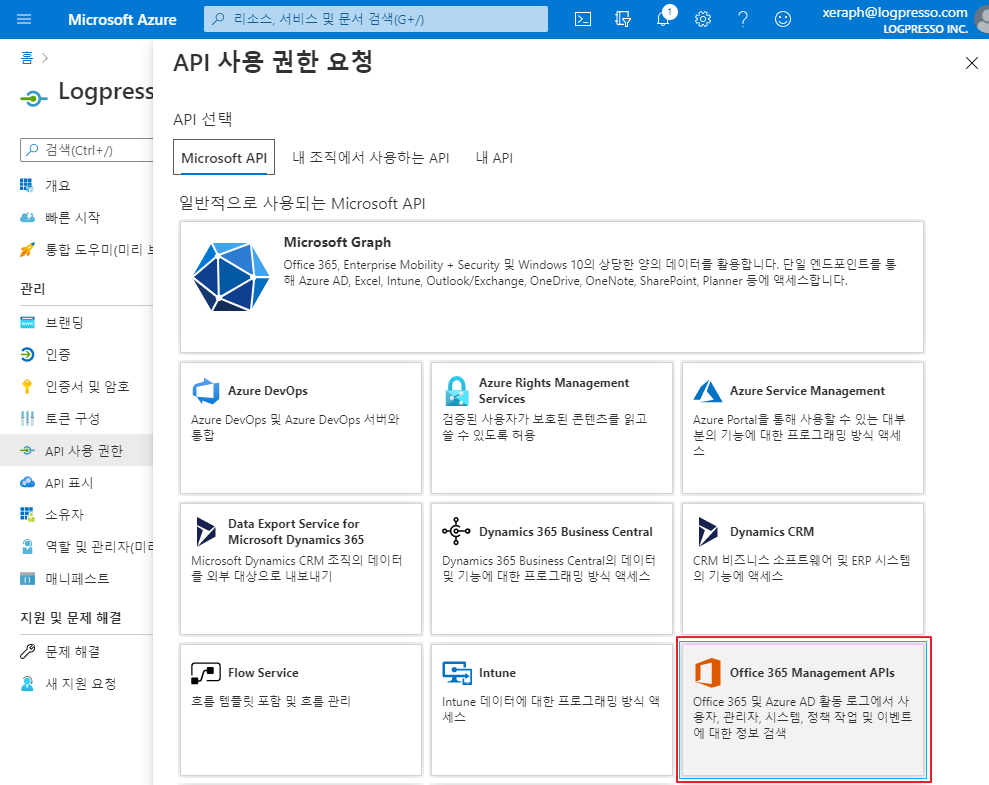
권한 목록에서 Office 365 Management APIs 를 선택합니다.
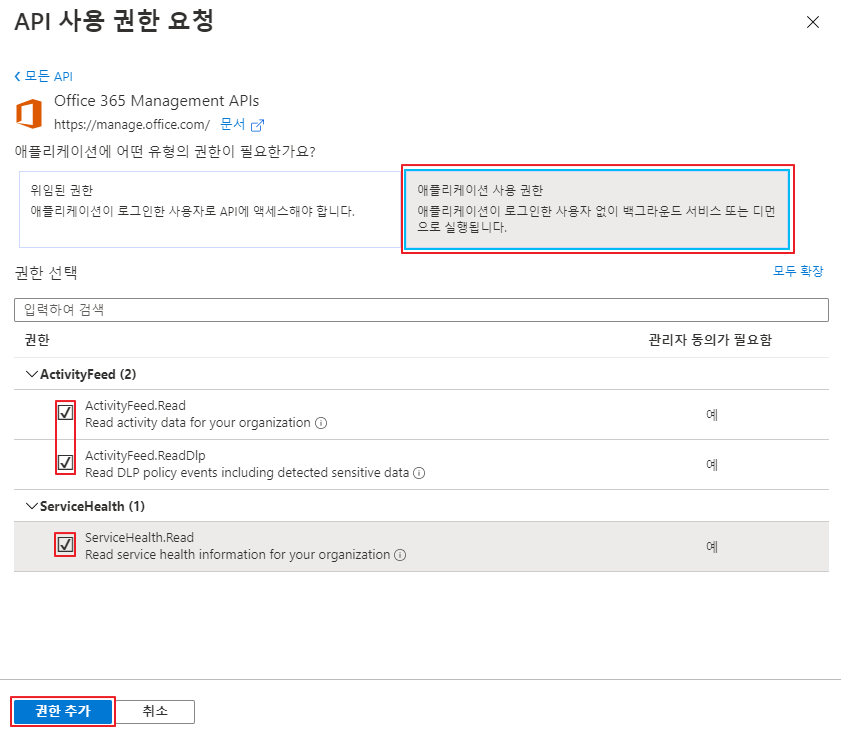
애플리케이션 사용 권한 유형을 선택하고, 모든 권한을 체크한 후 권한을 추가합니다.
Microsoft Graph 권한 추가 (메일 흐름 전용)
메일 흐름은 마이크로소프트 그래프 메시지 추적 API를 사용하며, 다른 수집기와 권한 체계가 다릅니다.
권한 추가 버튼을 클릭합니다.
권한 목록에서 Microsoft Graph 를 선택합니다.

애플리케이션 사용 권한 유형을 선택하고, ExchangeMessageTrace.Read.All 권한을 체크한 후 권한을 추가합니다.

권한 승인 요청
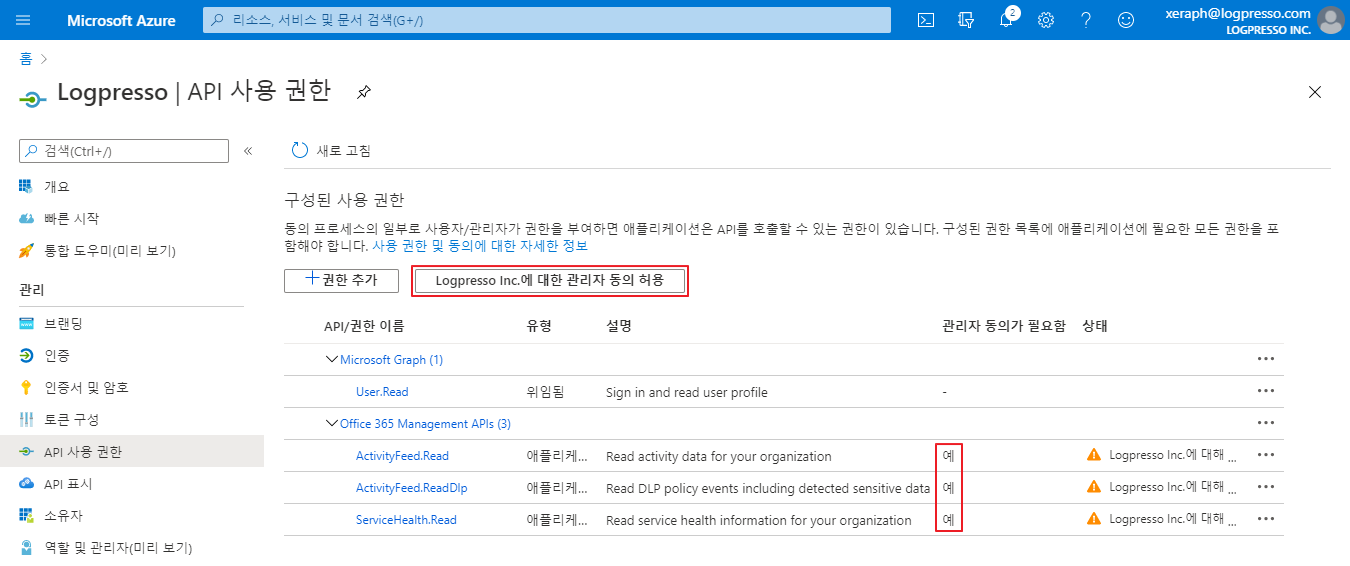
권한을 추가한 후에 관리자가 이를 승인해야 합니다. 아래와 같이 '관리자 동의가 필요함'이 '예'로 표시되어 있는 것을 확인하고 '관리자 동의 허용' 버튼을 클릭합니다.
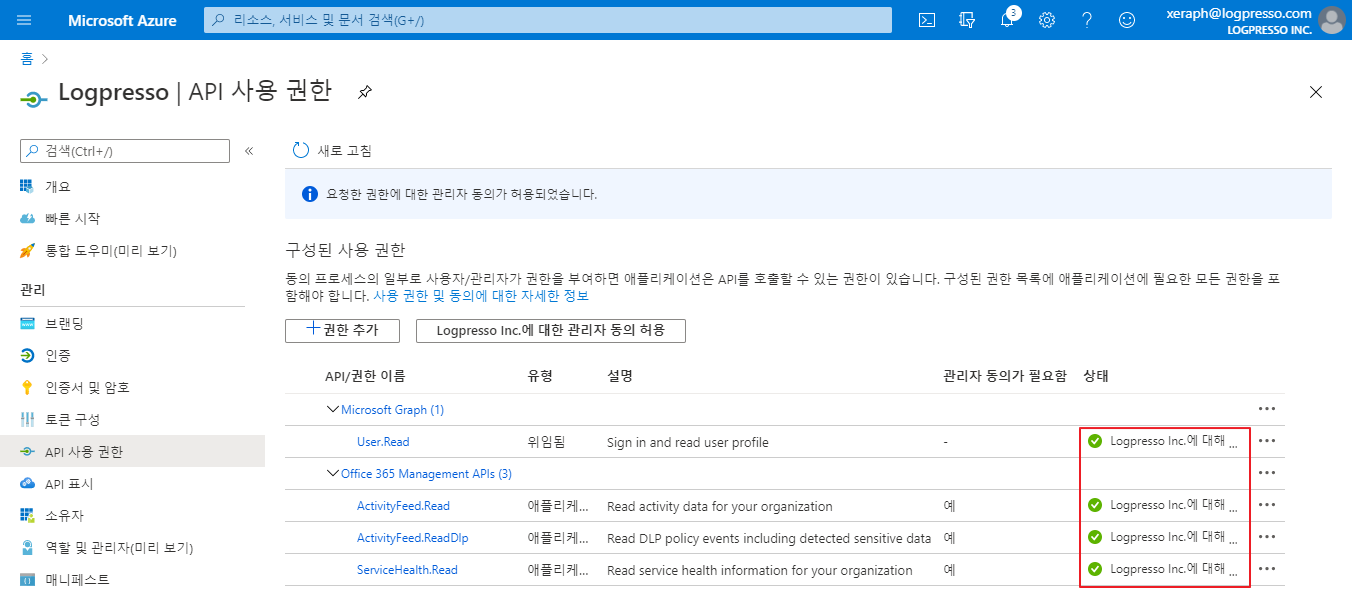
동의하면 아래와 같이 상태가 허용됨으로 전환됩니다.
이제 '인증서 및 암호'를 클릭한 후 '새 클라이언트 암호' 버튼을 클릭하면 새 클라이언트 암호를 생성할 수 있습니다.
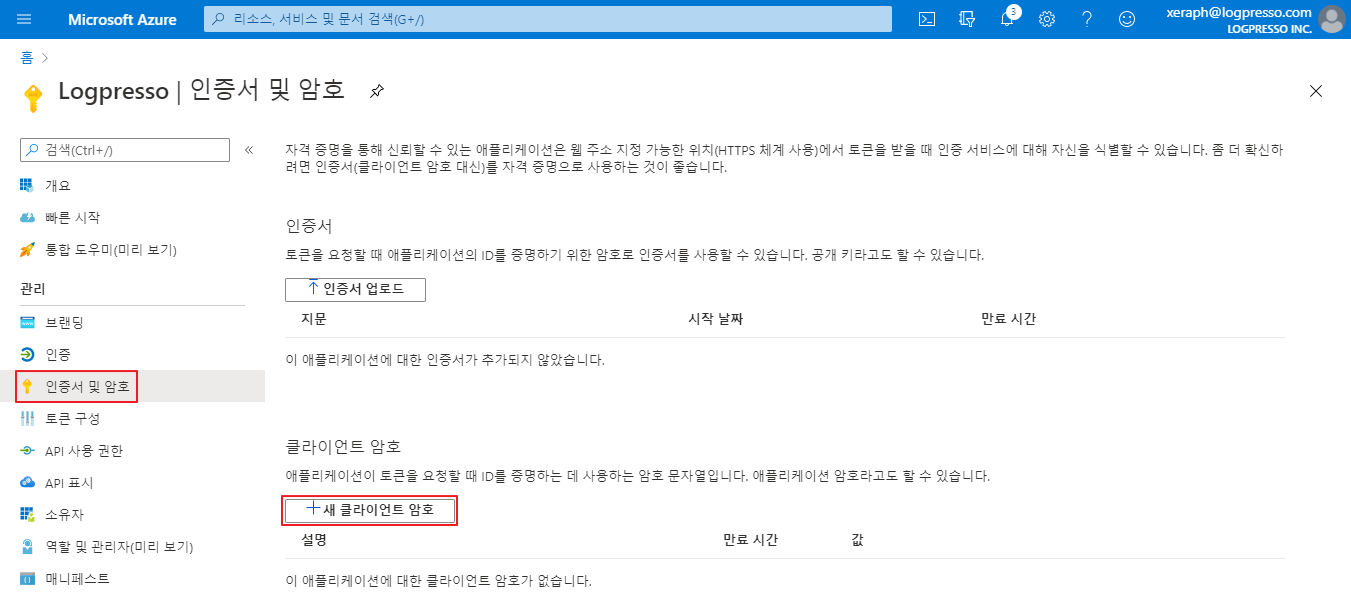
생성된 클라이언트 암호는 화면을 벗어나면 다시는 조회할 수 없으므로 안전한 위치에 복사해두시기 바랍니다. 만약 실수로 화면을 벗어났다면, 삭제하고 새 암호를 다시 생성하시면 됩니다.
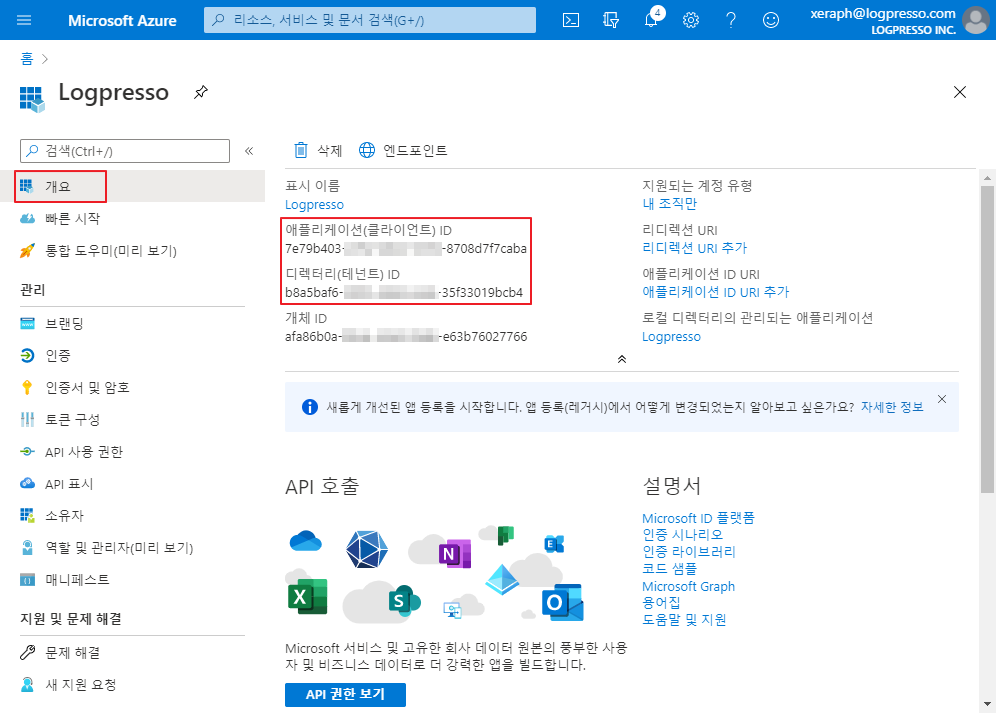
이제 개요 화면에서 테넌트 ID, 클라이언트 ID, 클라이언트 암호를 확인합니다.
서비스 주체 프로비저닝 (메일 흐름 전용)
메일 흐름 수집을 위해서는 테넌트에 마이크로소프트 제공 애플리케이션(Transport Data Platform)의 서비스 주체를 등록해야 합니다. 앞의 API 권한만으로는 조회가 거부됩니다.
이 작업에는 애플리케이션 관리자 또는 클라우드 애플리케이션 관리자 역할이 필요합니다.
그래프 탐색기를 사용하며 아래 세 단계를 따릅니다.
등록 여부 확인
그래프 탐색기에 테넌트 관리자 계정으로 로그인한 후 아래 요청을 실행합니다.
GET https://graph.microsoft.com/v1.0/servicePrincipals?$filter=appId eq '8bd644d1-64a1-4d4b-ae52-2e0cbf64e373'
appId 값은 마이크로소프트가 지정한 고정값이며, 테넌트나 앱 등록의 클라이언트 ID가 아닙니다.

value 가 빈 배열이면 등록되지 않은 상태입니다. 항목이 조회되면 이미 등록되어 있으므로 다음 단계로 넘어갑니다.
권한 동의
그래프 탐색기로 서비스 주체를 생성하려면 Application.ReadWrite.All 권한을 먼저 동의해야 합니다. 'Modify Permissions' 탭에서 해당 권한을 찾아 Consent 를 클릭합니다.

동의가 완료되면 상태가 아래와 같이 바뀝니다.

서비스 주체 생성
아래 요청을 실행합니다. appId 값은 마이크로소프트가 지정한 고정값이며, 테넌트나 앱 등록의 클라이언트 ID가 아닙니다.
POST https://graph.microsoft.com/v1.0/servicePrincipals

{
    "appId": "8bd644d1-64a1-4d4b-ae52-2e0cbf64e373"
}
201 Created 응답과 함께 appDisplayName 이 Transport Data Platform 으로 표시되면 정상입니다.

방화벽 정책 변경
확장된 쿼리 명령어와 수집기를 사용하려면 로그프레소 서버에서 아래 URL에 접속할 수 있도록 방화벽 정책을 허용해야 합니다.
| URL | 용도 |
|---|---|
| https://login.microsoftonline.com | 토큰 발급 (모든 수집기 공통) |
| https://manage.office.com | Azure AD, SharePoint/OneDrive, Exchange, 일반 감사 |
| https://graph.microsoft.com | 메일 흐름 |
로그프레소 접속 프로파일 설정
방금 개요 화면에서 확인한 3가지 정보를 로그프레소 접속 프로파일에 설정합니다. HTTP 프록시를 사용해야 하는 경우 해당 설정도 추가합니다.


로그프레소 수집 설정
Azure AD 수집기 설정
Microsoft 365 Azure Active Directory 감사 로그를 M365_AAD 테이블에 저장합니다.


- 접속 프로파일
- Microsoft 365 접속 프로파일 식별자
- 수집 지연 시간
- 10,800초 지정. 시간 차 없이 수집하면 나중에 기록되는 감사 로그는 수집하지 못하므로 유실이 발생할 수 있습니다. Microsoft 365 감사 로그는 평균 30분, 최대 3시간 이상 지연되어 기록될 수 있습니다.
- 수집 시작 시각
- yyyy-MM-dd HH:mm:ss 형식으로 로그 수집을 시작할 시점을 지정. 최대 7일 전까지의 로그만 존재합니다.
SharePoint 수집기 설정
Microsoft 365 SharePoint 및 OneDrive 감사 로그를 M365_SHAREPOINT 테이블에 저장합니다.

- 접속 프로파일
- Microsoft 365 접속 프로파일 식별자
- 수집 지연 시간
- 10,800초 지정. 시간 차 없이 수집하면 나중에 기록되는 감사 로그는 수집하지 못하므로 유실이 발생할 수 있습니다. Microsoft 365 감사 로그는 평균 30분, 최대 3시간 이상 지연되어 기록될 수 있습니다.
- 수집 시작 시각
- yyyy-MM-dd HH:mm:ss 형식으로 로그 수집을 시작할 시점을 지정. 최대 7일 전까지의 로그만 존재합니다.
Exchange 수집기 설정
Microsoft 365 Exchange 감사 로그를 M365_EXCHANGE 테이블에 저장합니다.

- 접속 프로파일
- Microsoft 365 접속 프로파일 식별자
- 수집 지연 시간
- 10,800초 지정. 시간 차 없이 수집하면 나중에 기록되는 감사 로그는 수집하지 못하므로 유실이 발생할 수 있습니다. Microsoft 365 감사 로그는 평균 30분, 최대 3시간 이상 지연되어 기록될 수 있습니다.
- 수집 시작 시각
- yyyy-MM-dd HH:mm:ss 형식으로 로그 수집을 시작할 시점을 지정. 최대 7일 전까지의 로그만 존재합니다.
메일 흐름 수집기 설정
Microsoft 365 Exchange 메일 흐름 메시지 추적 로그를 M365_MAIL_FLOW 테이블에 저장합니다.


- 접속 프로파일
- Microsoft 365 접속 프로파일 식별자
- 수집 지연 시간
- 10,800초 지정. 시간 차 없이 수집하면 나중에 기록되는 감사 로그는 수집하지 못하므로 유실이 발생할 수 있습니다. Microsoft 365 감사 로그는 평균 30분, 최대 3시간 이상 지연되어 기록될 수 있습니다.
- 수집 시작 시각
- yyyy-MM-dd HH:mm:ss 형식으로 로그 수집을 시작할 시점을 지정. 그래프 메시지 추적은 최대 90일 전까지의 로그를 보관하며, 89일보다 이전 시각을 지정하면 89일 전으로 자동 조정됩니다.
일반 감사 수집기 설정
Microsoft 365 일반 감사 로그를 M365_GENERAL 테이블에 저장합니다.

- 접속 프로파일
- Microsoft 365 접속 프로파일 식별자
- 수집 지연 시간
- 10,800초 지정. 시간 차 없이 수집하면 나중에 기록되는 감사 로그는 수집하지 못하므로 유실이 발생할 수 있습니다. Microsoft 365 감사 로그는 평균 30분, 최대 3시간 이상 지연되어 기록될 수 있습니다.
- 수집 시작 시각
- yyyy-MM-dd HH:mm:ss 형식으로 로그 수집을 시작할 시점을 지정. 최대 7일 전까지의 로그만 존재합니다.